Od 1. listopadu 2025 platí nový zákon o kybernetické bezpečnosti, který do české legislativy převádí evropskou směrnici NIS2. Týká se nově i středních a velkých výrobců elektroniky, elektrických zařízení, strojů a vozidel. Firmám, které se zaregistrovaly na přelomu roku, se blíží termín pro zavedení bezpečnostních opatření. Požadavky se navíc přes smlouvy dostávají i k dodavatelům, kterých se zákon přímo netýká.
Koho se zákon týká
Zákon č. 264/2025 Sb. reguluje poskytovatele takzvaných regulovaných služeb. Jejich seznam stanoví vyhláška č. 408/2025 Sb. Ve výrobním průmyslu jde o pět oborů podle klasifikace CZ-NACE:
- 26 — výroba počítačů, elektronických a optických přístrojů,
- 27 — výroba elektrických zařízení,
- 28 — výroba strojů a zařízení jinde neuvedených,
- 29 — výroba motorových vozidel, přívěsů a návěsů,
- 30 — výroba ostatních dopravních prostředků.
Rozhoduje také velikost. Zákon se vztahuje na střední a velké podniky podle definice Evropské komise. Orientačně jde o firmy od 50 zaměstnanců, nebo s ročním obratem i bilanční sumou nad 10 milionů eur. Počítají se i propojené a partnerské podniky, takže se může týkat i menší dceřiné firmy ve skupině.
Výrobní firmy spadají do režimu nižších povinností. Výjimkou je hromadná výroba osobních automobilů, která má režim vyšších povinností. Do regulovaných oborů patří i výroba a distribuce chemických látek a potravin.
Registrace a co následuje
Firmy, které podmínky splňovaly k 1. listopadu 2025, měly 60 dní na to, aby se přihlásily přes portál NÚKIB, tedy do 31. prosince 2025. Kdo podmínky splní později, má na přihlášení 60 dní od chvíle, kdy je začal splňovat.
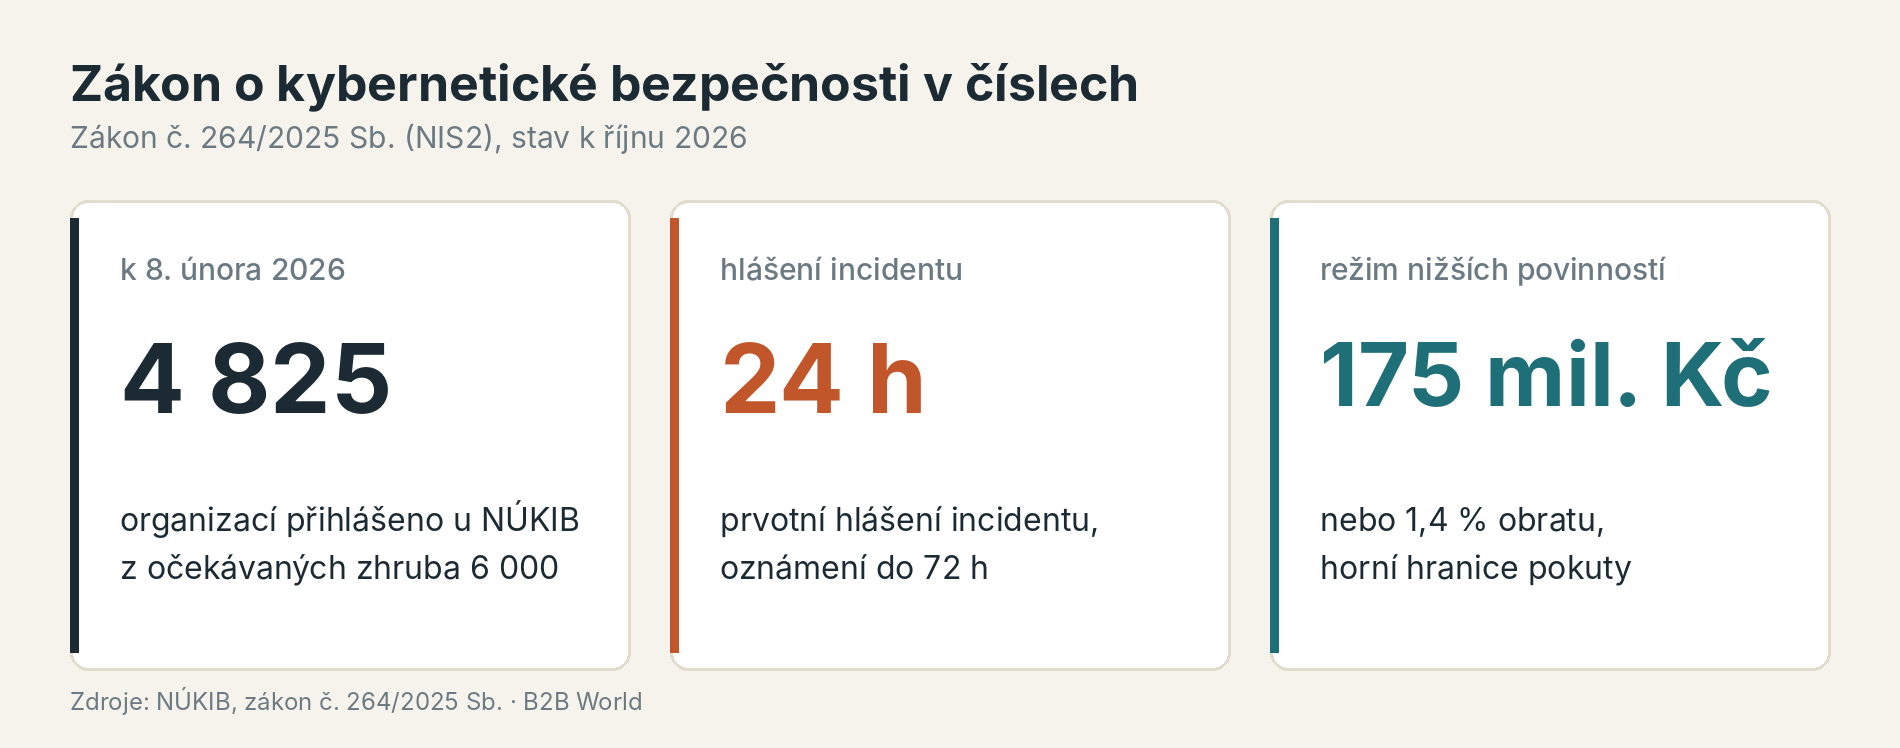
Podle NÚKIB se k 8. únoru 2026 přihlásilo 4 825 organizací z očekávaných zhruba 6 000. Úřad ty, které se nepřihlásily, dál obesílá a upozorňuje na povinnosti.
Po přihlášení vydá NÚKIB rozhodnutí o zápisu. Od něj běží dvě lhůty:
- 30 dní na doplnění kontaktních a dalších údajů,
- jeden rok na zavedení bezpečnostních opatření a zahájení povinného hlášení incidentů.
U firem, které se hlásily na přelomu let 2025 a 2026, tak roční lhůta vyprší zhruba na začátku roku 2027. Na zavedení opatření zbývá jen několik měsíců.
Co musí výrobní firma v režimu nižších povinností
Opatření pro režim nižších povinností stanoví vyhláška č. 410/2025 Sb. Nevyžaduje formální bezpečnostní role, jako je manažer kybernetické bezpečnosti nebo auditor. Někdo ve firmě ale musí opatření koordinovat, vést evidenci a řešit incidenty.
Prakticky jde hlavně o:
- vymezení rozsahu — které systémy a provozy souvisejí s regulovanou službou,
- řízení přístupů — kdo má k čemu přístup, vícefaktorové ověřování u vzdálených a privilegovaných účtů,
- zálohování a obnovu — včetně ověření, že se ze záloh dá skutečně obnovit,
- řízení dodavatelů — viz níže,
- hlášení incidentů — u nižšího režimu jen incidenty s významným dopadem na regulovanou službu.
Lhůty pro hlášení incidentu jsou krátké: prvotní hlášení do 24 hodin od chvíle, kdy firma událost vyhodnotí jako incident, oznámení do 72 hodin od zjištění a závěrečná zpráva do 30 dní. Hlásí se přes portál NÚKIB.
Pokuty jsou v režimu nižších povinností až 175 milionů korun nebo 1,4 % celosvětového ročního obratu, ve vyšším režimu až 250 milionů korun nebo 2 % obratu. NÚKIB uvádí, že jeho cílem je pomoci firmám povinnosti splnit, ne je trestat.
Proč se zákon týká i dodavatelů
Výrobci pružin, spojovacího materiálu nebo kovových dílů (CZ-NACE 25) mezi regulovanými obory nejsou. Zákon se jich přesto dotkne, pokud dodávají regulovaným firmám.
Regulovaná firma musí podle zákona vybírat dodavatele i podle bezpečnostních požadavků a promítnout je do smluv. Vyhláška k nižšímu režimu v příloze vyjmenovává témata, která mají smlouvy pokrývat, například:
- bezpečnost informací a důvěrnost,
- právo na audit u dodavatele,
- pravidla pro subdodavatele,
- hlášení incidentů a změn,
- kontinuitu dodávek,
- vrácení nebo výmaz dat po skončení spolupráce.
Rozsah má odpovídat tomu, jak velký vliv má dodavatel na bezpečnost regulované služby. Dodavatel dílů podle výkresu bude řešit jiné požadavky než firma, která spravuje zákazníkovi výrobní software nebo má vzdálený přístup ke strojům.
Co může dodavatel udělat už teď
- Zjistit, kteří odběratelé jsou regulovaní. Typicky výrobci elektrických zařízení, strojů a vozidel nad 50 zaměstnanců.
- Připravit si odpovědi na bezpečnostní dotazníky. Kdo má přístup k výkresům a datům zákazníka, jak se zálohuje, jak se řeší incident.
- Zavést základní opatření. Vícefaktorové ověřování u e-mailu a vzdáleného přístupu, ověřené zálohy, aktualizace systémů. Tyto kroky dávají smysl i bez zákona.
- Projít nové smluvní podmínky. Odběratelé budou chtít právo na audit, hlášení incidentů a informace o subdodavatelích. Požadavky je dobré posoudit dřív, než se podepíšou.
- Určit jednoho člověka, který bude dotazy zákazníků k bezpečnosti koordinovat.
Souvisí: Kde vzít seřizovače a svářeče, Čipy zdražují kvůli AI a Generační výměna v rodinných firmách.
Zdroje: zákon č. 264/2025 Sb., o kybernetické bezpečnosti; vyhlášky č. 408/2025 Sb. (regulované služby), 409/2025 Sb. a 410/2025 Sb. (bezpečnostní opatření); NÚKIB (aktualita z 11. 2. 2026); doporučení Komise 2003/361/ES; epravo.cz (smlouvy s dodavateli, 2026). Stav k 28. říjnu 2026. Článek má informativní charakter a nenahrazuje právní poradenství. Zda se zákon na firmu vztahuje, lze ověřit kalkulačkou na portálu NÚKIB.